穿戴与植入式健康设备 你的互联网医疗数据安全吗?
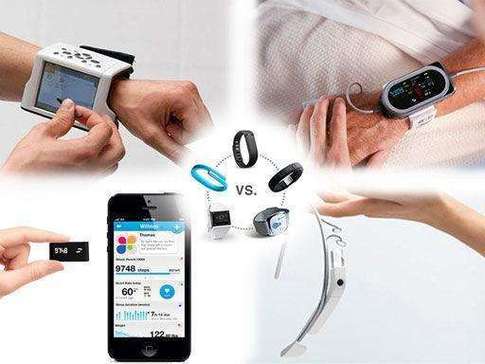
随着物联网和医疗技术的深度融合,穿戴式健康设备(如智能手表、心电贴)和植入式设备(如胰岛素泵、心脏起搏器)正加速走进日常生活。它们实时采集心率、血糖、睡眠等敏感数据,并通过互联网医疗服务平台上传、分析,为用户提供健康管理建议。这些设备在带来便利的也引发了严峻的数据安全挑战。
一、数据安全风险
- 设备自身漏洞:部分穿戴设备为降低成本,采用弱加密或默认密码,易被攻击者入侵。植入式设备由于资源受限,固件更新困难,安全防护更为薄弱。
- 传输环节风险:数据在蓝牙、Wi-Fi或蜂窝网络传输时,若未使用强加密协议,可能遭中间人攻击或窃听。
- 云平台与第三方服务:互联网医疗数据服务商集中存储海量健康数据,一旦发生数据泄露或滥用,后果严重。第三方分析工具(如SDK)也可能过度收集数据。
- 用户意识不足:用户往往忽视隐私设置,随意授权应用访问健康数据,增加了数据被无意分享的风险。
二、现有防护措施与不足
目前,行业已采用端到端加密、身份认证、访问控制等技术,部分国家也出台了医疗数据保护法规(如HIPAA、GDPR)。穿戴和植入式设备的安全标准尚不统一,监管覆盖不全,且设备生命周期短、更新频繁,安全维护难以持续。
三、对策建议
- 设备厂商应遵循安全设计原则,强化硬件级加密,建立漏洞响应机制。
- 数据服务商需实施严格的数据分级分类管理,采用隐私计算技术(如联邦学习)减少原始数据流转。
- 监管机构应完善穿戴和植入式设备的网络安全准入标准,推动跨部门协同监管。
- 用户应提高安全意识,定期更新设备固件,审慎授权应用权限。
互联网医疗数据安全是一个系统工程,需要技术、管理和法律的多维协同。只有筑牢安全防线,穿戴和植入式健康设备才能真正成为可信的健康伙伴。
如若转载,请注明出处:http://www.zghtsle.com/product/34.html
更新时间:2026-10-30 14:15:59